Menu
עם התמחות בשרתי מיקרוסופט
-
קורס טכנאי מחשבים ורשתות - Windows 10/11
בדגש על תמיכה טכנית בארגונים - Help Desk79 שעות | 237 הרצאות
-
קורס AI
למנהלי רשת47 דקות | 8 הרצאות
-
קורס מנהלי רשת ושרתים
Active Directory 20258 שעות | 70 הרצאות
-
קורס מנהלי רשת ושרתים
Active Directory 202294 שעות | 204 הרצאות-
התקנת שרת 2022אורך מלא: 26 דקות
-
הקמת דומיין חדש - שרת 2022אורך מלא: 42 דקות
-
התקנת Active Directoryאורך מלא: 5 שעות
-
מה זה מנהל רשת ?אורך מלא: 40 דקות
-
מה זה שרת ?אורך מלא: 21 דקות
-
גרסאות שרת 2019אורך מלא: 25 דקות
-
הורדה של שרת 2019אורך מלא: 8 דקות
-
התקנת שרת 2019אורך מלא: 12 דקות
-
התקנה של שרת Core 2019אורך מלא: 7 דקות
-
התקנה של Hyper-V 2019אורך מלא: 9 דקות
-
הסבר על Windows Admin Centerאורך מלא: 23 דקות
-
התקנת 2019 Active Directory - חלק 1אורך מלא: 16 דקות
-
התקנת 2019 Active Directory - חלק 2אורך מלא: 28 דקות
-
צירוף 2019 DC נוסף לדומיין - חלק 1אורך מלא: 26 דקות
-
צירוף 2019 DC נוסף לדומיין - חלק 2אורך מלא: 36 דקות
-
יצירת מכונה וירטואלית חינם ב-Amazonאורך מלא: 59 דקות
-
התקנת שרת 2016 Serverאורך מלא: 14 דקות
-
מה זה מנהל רשת ?
-
אקטיבציה של ווינדוס - KMS - VAMTאורך מלא: 93 דקות
-
אקטיבציה של וונדוס - OEM vs Retailאורך מלא: 13 דקות
-
אקטיבציה של ווינדוס - KMS vs ADאורך מלא: 16 דקות
-
אקטיבציה חינם של וונדוס - בלי להתקין כלום על מחשבאורך מלא: 9 דקות
-
הסבר על VAMTאורך מלא: 7 דקות
-
התקנה של VAMT - ברשת רגילה עם אינטרנטאורך מלא: 13 דקות
-
התקנה של VAMT - ברשת מבודדת ללא אינטרנט - Isolated VAMTאורך מלא: 11 דקות
-
הגדרת VAMT Proxy Activationאורך מלא: 21 דקות
-
אקטיבציה של וונדוס - OEM vs Retail
-
הסבר מעמיק על Kerberosאורך מלא: 116 דקות
-
הסבר על Kerberos
אימות ב-Active Directoryאורך מלא: 7 דקות -
הסבר על Kerberos - TGTאורך מלא: 6 דקות
-
הסבר על Kerberos - TGSאורך מלא: 11 דקות
-
אימות עם חשבון מחשב בלבד ב-Kerberos
עבור Local System Accountאורך מלא: 2 דקות -
התקפת Pass-The-Ticket
חלק 1אורך מלא: 6 דקות -
התקפת Pass-The-Ticket
חלק 2 - קבלת TGT עם Kekeoאורך מלא: 10 דקות -
הגנה על AD עם קבוצת
Protected Usersאורך מלא: 5 דקות -
העלאת הרשאות
עקיפה של UACאורך מלא: 9 דקות -
הסבר על Kerberos
Unconstrained Delegationאורך מלא: 8 דקות -
הסבר על Constrained Delegation
עם Kerberosאורך מלא: 7 דקות -
הסבר על Constrained Delegation
עם כל פרוטוקולאורך מלא: 2 דקות -
הסבר על Kerberos RBCD
Resource Based Delegationאורך מלא: 9 דקות -
העלאת הרשאות בוונדוס 11
מיוזר לאדמין - Privilege escalation
חלק 1 - הגדרת RBCD Delegationאורך מלא: 10 דקות -
העלאת הרשאות בוונדוס 11
מיוזר לאדמין - Privilege escalation
חלק 2 - Rubeusאורך מלא: 4 דקות -
העלאת הרשאות בוונדוס 11
מיוזר לאדמין - Privilege escalation
חלק 3 - קבלת TGSאורך מלא: 4 דקות -
העלאת הרשאות בוונדוס 11
מיוזר לאדמין - Privilege escalation
חלק 4 - שימוש ב-TGS עם Rubeusאורך מלא: 4 דקות -
העלאת הרשאות בוונדוס 11
מיוזר לאדמין - Privilege escalation
חלק 5 - שימוש ב-TGS עם Mimikatz & Kaliאורך מלא: 4 דקות
-
הסבר על Kerberos
-
הסבר על NTLMאורך מלא: 56 דקות
-
ניהול שרת מרחוק - הגדרת RSATאורך מלא: 95 דקות
-
ניהול משתמשים - Usersאורך מלא: 4 שעות
-
ניהול OUאורך מלא: 10 דקות
-
יצירת משתמשים ב-ADאורך מלא: 8 דקות
-
מאפינים של המשתמשאורך מלא: 16 דקות
-
יצירת משתמשים למתקדמיםאורך מלא: 88 דקות
-
האצלת סמכות – Delegationאורך מלא: 21 דקות
-
חשבון מחשב ב - Domainאורך מלא: 27 דקות
-
הרצאה על Service בוונדוסאורך מלא: 66 דקות
-
איך לפרוץ סיסמה לשרתאורך מלא: 9 דקות
-
סיכום ב-3 דקות - חשבון מחשבאורך מלא: 5 דקות
-
סיכום ב-3 דקות - חשבון משתמשאורך מלא: 6 דקות
-
תרגילים בנושא משתמשים ב-ADאורך מלא:
-
ניהול OU
-
סיסמאות של Serviceאורך מלא: 37 דקות
-
ניהול קבוצות - Groupsאורך מלא: 3 שעות
-
ניהול מרכזי - GPO - Group Policyאורך מלא: 12 שעות
-
הרצאה על Registryאורך מלא: 29 דקות
-
מבוא ל-GPOאורך מלא: 6 דקות
-
ממשק גרפי של GPOאורך מלא: 63 דקות
-
Default GPOאורך מלא: 34 דקות
-
מי מנצח Admin של הדומיין או של המחשב ?אורך מלא: 41 דקות
-
איך עושים מחשב מאובטח?אורך מלא: 98 דקות
-
GPO - Enforceאורך מלא: 41 דקות
-
GPO - Scopeאורך מלא: 32 דקות
-
התקנת תוכנות עם GPOאורך מלא: 29 דקות
-
יצירת SCRIPT בתוך GPOאורך מלא: 41 דקות
-
אפשרויות אבטחה בתוך GPOאורך מלא: 54 דקות
-
הרחבת GPO על-ידי ADMאורך מלא: 40 דקות
-
GPO Loopbackאורך מלא: 28 דקות
-
תיעוד של NTFS בתוך GPOאורך מלא: 16 דקות
-
סיסמאות באורך שונה - PSOאורך מלא: 43 דקות
-
זכויות של משתשמש - User Rightsאורך מלא: 12 דקות
-
העלאת הרשאות - הסבר נוסף (חלק 1)אורך מלא: 42 דקות
-
העלאת הרשאות - הסבר נוסף (חלק 2)אורך מלא: 35 דקות
-
סיכום ב-3 דקות - ניהול GPO בדומייןאורך מלא: 11 דקות
-
עבודה 4 - GPOאורך מלא:
-
הרצאה על Registry
-
ריבוי שרתי DC בדומיין - RODC, FSMOאורך מלא: 5 שעות
-
שרת DNSאורך מלא: 7 שעות
-
שרתי DNS באינטרנטאורך מלא: 51 דקות
-
סוגי רשומות DNS באינטרנט וב-ADאורך מלא: 31 דקות
-
אירוח אתר אינטרנט בבית - FreeDNS אורך מלא: 41 דקות
-
הדגמת שימוש ב - nslookup כדי לעקוף חסימהאורך מלא: 7 דקות
-
הסבר על DNS Zone + אינטגרציה עם ADאורך מלא: 47 דקות
-
Netbiosאורך מלא: 38 דקות
-
חמישה סוגי Forwardאורך מלא: 35 דקות
-
ביצוע Forward בתוך DNSאורך מלא: 63 דקות
-
מחיצות ב-Active Directoryאורך מלא: 28 דקות
-
רשומות מסוג PTRאורך מלא: 50 דקות
-
איך לקבל כתובת IP קבועה בחינם ?אורך מלא: 17 דקות
-
סיכום ב-3 דקות - שרתי DNSאורך מלא: 18 דקות
-
עבודת הגשה על DNSאורך מלא:
-
שרתי DNS באינטרנט
-
ריבוי דומיינים בארגון - Trust, Siteאורך מלא: 167 דקות
-
Sites and Servicesאורך מלא: 42 דקות
-
חוקי רפליקציה בין שרתי DCאורך מלא: 36 דקות
-
יצירת Trust בין דומייניםאורך מלא: 44 דקות
-
איך אפשר לראות Global Catalog ?אורך מלא: 27 דקות
-
סיכום ב-3 דקות - Site and Servicesאורך מלא: 4 דקות
-
סיכום ב-3 דקות - Trust בין דומייניםאורך מלא: 9 דקות
-
תרגילים להגשה על רפליקציה ו-TRUSTאורך מלא:
-
Sites and Services
-
שרת CA - תעודות דיגיטליות - PKIאורך מלא: 11 שעות
-
תעודות דיגיטליות -הסבר והדגמהאורך מלא: 20 דקות
-
שרת CA בתצורת Standaloneאורך מלא: 40 דקות
-
שרת CA בתצורת Enterpriseאורך מלא: 28 דקות
-
Enrollment Agentאורך מלא: 13 דקות
-
כניסה ל-Windows עם Smart Cardאורך מלא: 49 דקות
-
רכישת תעודה אמיתית מ-GoDaddyאורך מלא: 13 דקות
-
תעודה דיגיטלית - חינם SSLאורך מלא: 13 דקות
-
תעודה דיגיטלית - SSL - HTTPS למתחיליםאורך מלא: 101 דקות
-
תעודה דיגיטלית - SSL - HTTPS למתקדמיםאורך מלא: 66 דקות
-
OpenSSL GUI - IIS Windows 10 - חלק 1אורך מלא: 41 דקות
-
OpenSSL GUI - IIS Windows 10 - חלק 2אורך מלא: 24 דקות
-
OpenSSL CMD - IIS Windows 10אורך מלא: 52 דקות
-
IIS Cryptoאורך מלא: 11 דקות
-
איך פועלת חתימה דיגיטלית?אורך מלא: 25 דקות
-
בקשה ידנית לתעודה - Custom Requestאורך מלא: 38 דקות
-
IIS Client Certificate Mapping Authenticationאורך מלא: 29 דקות
-
הגדרת Online Responderאורך מלא: 43 דקות
-
תעודה דיגיטלית מסוג SANאורך מלא: 46 דקות
-
סיכום ב-3 דקות - תעודות דיגיטליות - CAאורך מלא: 13 דקות
-
סיכום ב-3 דקות - הגדרת SSLאורך מלא: 6 דקות
-
עבודת הגשה על CAאורך מלא:
-
תעודות דיגיטליות -הסבר והדגמה
-
כתיבת SCRIPT ב-Powershell למתקדמיםאורך מלא: 4 שעות
-
שרת DHCPאורך מלא: 62 דקות
-
הגדרת שרת כנתב וגם כ-VPNאורך מלא: 6 שעות
-
הגדרת שרת 2008 כ-Routerאורך מלא: 53 דקות
-
הגדרת שרת 2008 כ-VPNאורך מלא: 49 דקות
-
הגדרת VPN site-to-siteאורך מלא: 16 דקות
-
הגדרת IPSECאורך מלא: 64 דקות
-
הדגמה של NAP Clientאורך מלא: 6 דקות
-
הגדרת NAP - שרת בריאותאורך מלא: 81 דקות
-
הסבר על Kerberos ועל NTLMאורך מלא: 47 דקות
-
Network Teamingאורך מלא: 11 דקות
-
סיכום ב-3 דקות - שרת VPNאורך מלא: 6 דקות
-
סיכום ב-3 דקות - שרת Radiusאורך מלא: 8 דקות
-
עבודת הגשה על NAT + ROUTINGאורך מלא:
-
עבודת הגשה על IPSEC + VPNאורך מלא:
-
הגדרת שרת 2008 כ-Router
-
הגדרת שרת WDS ושרת WSUSאורך מלא: 5 שעות
-
התקנת וונדוס דרך הרשת - WDS - חלק 1אורך מלא: 47 דקות
-
התקנת וונדוס דרך הרשת - WDS - חלק 2אורך מלא: 19 דקות
-
התקנת וונדוס דרך הרשת - WDS - חלק 3אורך מלא: 41 דקות
-
התקנת וונדוס דרך הרשת - WDS - חלק 4אורך מלא: 28 דקות
-
התקנת וונדוס דרך הרשת - WDS - חלק 5אורך מלא: 8 דקות
-
שרת WDS - הסבר נוסףאורך מלא: 58 דקות
-
התקנת WSUSאורך מלא: 51 דקות
-
סיכום ב-3 דקות - שרת WSUSאורך מלא: 9 דקות
-
סיכום ב-3 דקות - שרת WDSאורך מלא: 9 דקות
-
התקנת וונדוס דרך הרשת - WDS - חלק 1
-
שרת קבצים עם רפליקציה - DFSאורך מלא: 75 דקות
-
הגדרת NLB ו-Failover Clusterאורך מלא: 167 דקות
-
הגדרת Cluster מסוג NLB - שרת 2016אורך מלא: 50 דקות
-
הגדרת Cluster מסוג NLB - שרת 2008אורך מלא: 26 דקות
-
הגדרת שרת 2016 כ-iSCSI Storageאורך מלא: 17 דקות
-
הקמת Cluster Hyper-V Active-Activeאורך מלא: 25 דקות
-
הגדרת Failover Cluster ISCSIאורך מלא: 41 דקות
-
סיכום ב-3 דקות - Cluster NLB + Failoverאורך מלא: 4 דקות
-
הגדרת Cluster מסוג NLB - שרת 2016
-
שרת TS - Terminal Serverאורך מלא: 165 דקות
-
שרת IIS - שרת עם אתרי אינטרנטאורך מלא: 6 שעות
-
אירוח 3 אתרים על שרת IIS אחדאורך מלא: 31 דקות
-
העלאת אתר Wordpress לאירוחאורך מלא: 64 דקות
-
התקנת Worpress על IIS אורך מלא: 39 דקות
-
שרת מיילים חינם לאתר אינטרנטאורך מלא: 75 דקות
-
אבטחה בשרת IISאורך מלא: 30 דקות
-
הגדרות של IIS - קובץ web.configאורך מלא: 13 דקות
-
מה זה Application pool ?אורך מלא: 10 דקות
-
הגבלת זיכרון ומעבד לתוכנה - WSRMאורך מלא: 12 דקות
-
הגנה מפני התקפות - DoS Attackאורך מלא: 29 דקות
-
הכרות עם Sharepointאורך מלא: 3 דקות
-
התקנת Sharepointאורך מלא: 14 דקות
-
סיכום ב-3 דקות - שרתי IIS ואתרי אינטרנטאורך מלא: 19 דקות
-
אירוח 3 אתרים על שרת IIS אחד
-
שרתי RMS, Federation Servicesאורך מלא: 4 שעות
-
פרוטוקול RPCאורך מלא: 153 דקות
-
הכרות עם Office 365 בענןאורך מלא: 25 דקות
-
פרוייקט הקמת חברה מאפס בסרטוניםאורך מלא: 40 דקות
-
פרוייקט גמר - מנהלי רשת אורך מלא:
-
התקנת שרת 2022
-
קורס מנהלי רשת
ב-3 דקות4 שעות | 36 הרצאות
-
ראיון עבודה
מנהל רשת
תמיכה טכנית4 שעות | 18 הרצאות

-
קורס SOC
מיישם הגנת סייבר11 שעות | 77 הרצאות
-
קורס סייבר למתחילים - Hacking
בדיקות חוסן תשתיתי ופריצה ל-Windows 10/11
קורס זה נדרש למבחן ההסמכה היוקרתי OSCP38 שעות | 202 הרצאות
-
קורס פריצה ומבדקי חדירה לתשתית ארגונית
בדיקות חוסן מתקדמות ל-Active Directory
קורס זה נדרש למבחן ההסמכה היוקרתי OSCP19 שעות | 155 הרצאות
-
קורס פריצה ומבדקי חדירה לאתרי אינטרנט
בדיקות חוסן לאתרים - Web Pentesting
קורס זה נדרש למבחן ההסמכה היוקרתי OSCP14 שעות | 46 הרצאות
-
קורס סייבר והאקינג ל-Android
פריצה לטלפונים ואפליקציות אנדרואיד
בודק חוסן - Mobile App Pentesting7 שעות | 33 הרצאות
Cisco CCNA & FortiGate & Checkpoint
-
קורס CCNA
הסמכה בינלאומית של סיסקו - מבחן 200-30134 שעות | 137 הרצאות
-
קורס CCNP
15 שעות | 21 הרצאות
-
קורס פורטיגייט
FortiGate7 שעות | 12 הרצאות
-
קורס צ'ק פוינט
Check Point Gaia R819 שעות | 65 הרצאות
VMware & Hyper-V
-
קורס וירטואליזציה - VMware ESXi 8
15 שעות | 128 הרצאות
-
קורס וירטואליזציה - Hyper-V
5 שעות | 19 הרצאות
-
קורס OpenStack
4 שעות | 25 הרצאות
-
קורס AWS - ניהול מכונה וירטואלית בענן
5 שעות | 58 הרצאות
-
קורס Terraform
DevOps
Azure & AWS4 שעות | 40 הרצאות
-
קורס קוברנטיקס
Kubernetes8 שעות | 41 הרצאות
-
קורס Docker
עם Swarm Cluster20 שעות | 47 הרצאות
-
קורס DevOps - Ansible
140 דקות | 36 הרצאות
-
קורס PowerShell
10 שעות | 23 הרצאות
-
קורס Git ו-GitHub עם Visual Studio
111 דקות | 10 הרצאות
-
קורס Git ו-GitHub עם Eclipse Java
68 דקות | 16 הרצאות
-
קורס לינוקס למתחילים - הסמכה בינלאומית
LPI - Linux Professional Institute4 שעות | 23 הרצאות
-
קורס לינוקס למתקדמים - הסמכה בינלאומית
Linux - Red Hat - RHCSA / RHCE59 שעות | 158 הרצאות
-
קורס AWS - ניהול מכונה וירטואלית בענן
5 שעות | 58 הרצאות
-
קורס ארכיטקט ענן של אמזון - AWS Architect
6 שעות | 42 הרצאות
-
קורס Azure למתחילים - מבחן AZ-900
4 שעות | 36 הרצאות
-
קורס Azure למתחילים - ענן של מיקרוסופט
157 דקות | 41 הרצאות
-
קורס שרתי דואר בענן
Exchange online 36592 דקות | 11 הרצאות
-
קורס Sharepoint
למנהלי רשת60 דקות | 9 הרצאות
של מיקרוסופט לארגונים גדולים
יסודות התכנות
-
קורס יסודות התכנות - שפת C# .NET
קורס תכנות למתחילים - דוט-נט / סי-שארפ
חומר לימוד של מדעי המחשב20 שעות | 52 הרצאות
-
קורס תכנות מונחה עצמים
OOP - Object Oriented Programming
חומר לימוד של מדעי המחשב23 שעות | 56 הרצאות
צד שרת - Backend
-
קורס Entity Framework Core
עבודה עם מסד נתונים בדוט-נט14 שעות | 126 הרצאות
-
קורס דוט-נט
NET Core.
עם Rest API7 שעות | 51 הרצאות
-
קורס ASP.NET
13 שעות | 18 הרצאות
-
קורס MVC
15 שעות | 46 הרצאות
-
קורס Git ו-GitHub עם Visual Studio
111 דקות | 10 הרצאות
צד לקוח - Frontend
-
קורס יסודות HTML - בניית אתר אינטרנט פשוט
6 שעות | 12 הרצאות
-
קורס CSS 3 - בדגש על Flex & Grid
123 דקות | 14 הרצאות
-
קורס Javascript כולל JQuery
17 שעות | 33 הרצאות
-
עקרונות בסיסיים בשפת JavaScript
112 דקות | 14 הרצאות
-
קורס ג'אווה סקריפט מעשי - JavaScript
7 שעות | 14 הרצאות
-
קורס TypeScript
132 דקות | 15 הרצאות
-
קורס ריאקט - React
24 שעות | 154 הרצאות
-
קורס אנגולר 4 עם Angular - WebAPI
12 שעות | 48 הרצאות
-
קורס יסודות HTML - בניית אתר אינטרנט פשוט
6 שעות | 12 הרצאות
-
קורס CSS 3 - בדגש על Flex & Grid
123 דקות | 14 הרצאות
-
קורס Javascript כולל JQuery
17 שעות | 33 הרצאות
-
קורס ג'אווה סקריפט מעשי - JavaScript
7 שעות | 14 הרצאות
-
קורס TypeScript
132 דקות | 15 הרצאות
-
קורס ריאקט - React
24 שעות | 154 הרצאות
-
קורס NodeJS
29 שעות | 177 הרצאות
Java / Python / PHP
-
קורס יסודות התכנות - שפת JAVA
קורס ג'אווה למתחילים13 שעות | 127 הרצאות
-
קורס פייתון - Python
9 שעות | 29 הרצאות
-
קורס PHP - פרויקט מעשי
7 שעות | 10 הרצאות
-
קורס יסודות התכנות - שפת JAVA
קורס ג'אווה למתחילים13 שעות | 127 הרצאות
-
קורס פיתוח אפליקציות לאנדרואיד אונליין ב-Android - JAVA
51 שעות | 252 הרצאות
-
קורס פיתוח אפליקציות לאייפון iPhone iOS אונליין ב-Swift-Xcode
35 שעות | 107 הרצאות
-
קורס פלאטר - Flutter
שפת DART של גוגל למובייל
פיתוח אפליקציות לאנדרואיד ואייפון5 שעות | 25 הרצאות
-
קורס PhoneGap
פיתוח אפליקציות לאנדרואיד ואייפון7 שעות | 19 הרצאות
-
קורס יסודות התכנות - שפת C# .NET
קורס תכנות למתחילים - דוט-נט / סי-שארפ
חומר לימוד של מדעי המחשב20 שעות | 52 הרצאות
-
קורס פיתוח משחקים יוניטי - Unity - שפת #C
6 שעות | 36 הרצאות
-
קורס WinForms - תוכנות רגילות בווינדוס
16 שעות | 22 הרצאות
-
פרויקט מעשי ב-#C - בונים מחשבון פשוט
6 שעות | 19 הרצאות
-
פרויקט מעשי ב-#C - ספר טלפונים
138 דקות | 11 הרצאות
-
פרויקט מעשי ב-#C - תוכנת צייר
14 שעות | 42 הרצאות
-
קורס ADO.NET - חיבור אתר למסד נתונים
9 שעות | 14 הרצאות
-
קורס תכנות מתקדם - #Advanced .NET C
35 שעות | 80 הרצאות
-
קורס WCF - תקשורת למתקדמים בדוט-נט
11 שעות | 44 הרצאות
-
קורס Design Patterns
4 שעות | 10 הרצאות
-
קורס C למתקדמים
עבודה מול חומרה Win3221 שעות | 26 הרצאות
התמחות במסדי נתונים – SQL
-
קורס מבוא ל-QA
מידע חשוב לבודק תוכנה165 דקות | 36 הרצאות
-
קורס פוסטמן - Postman
בדיקות לאתרי אינטרנט - API117 דקות | 30 הרצאות
-
קורס Robot Framework
בדיקות QA ממשק גרפי137 דקות | 31 הרצאות
-
קורס יסודות התכנות - שפת JAVA
קורס ג'אווה למתחילים13 שעות | 127 הרצאות
-
קורס סלניום בסיסי
בדיקות אוטומטיות - Selenium13 שעות | 65 הרצאות
-
קורס סלניום מתקדם
CI/CD - Continues Integration8 שעות | 40 הרצאות
-
קורס מייבן - Maven
53 דקות | 14 הרצאות
-
קורס JMeter - בדיקות ביצועים ועומסים
4 שעות | 20 הרצאות
-
קורס Appium - קורס אוטומציה במובייל
4 שעות | 32 הרצאות
-
קורס Git ו-GitHub עם Eclipse Java
68 דקות | 16 הרצאות
-
קורס Git ו-GitHub עם Visual Studio
111 דקות | 10 הרצאות
-
קורס הכנה לראיונות עבודה QA
3 שעות | 24 הרצאות
-
קורס בדיקות ידניות - QA
86 דקות | 23 הרצאות
-
קורס בדיקות ידניות - Manual Testing
8 שעות | 24 הרצאות
-
קורס הכנה למבחן ההסמכה ISTQB
9 שעות | 74 הרצאות
-
קורס שלם ומקיף בעברית על בדיקות תוכנה
5 שעות | 17 הרצאות
-
קורס Load Runner - בדיקת עומסים
13 שעות | 23 הרצאות
-
Quality Center
18 שעות | 30 הרצאות
-
מבחן QA לדוגמא
165 דקות | 7 הרצאות
| תעודות | שעות | מחיר | שם מוסד |
|---|---|---|---|
| MCSE / MCITP + VCP (VMWare) + CCSA (Checkpoint) | 400 | 19,500 | מכללת היי-טק (הרצליה) |
| MCSE / MCITP - Enterprise Administrator | 400 | 12,900 | מכללת ספיר (נתיבות) |
| MCSE / MCITP Enterprise | 408 | 18,500 | ג'ון ברייס - John Bryce |
| MCSE / MCITP + Exchange + Checkpoint + Linux | 358 | 12,850 | מכללת רמת-גן |
| MCSE / MCITP Enterprise | 450 | 15,000 | IITC (רמת-גן) |
| MCSE / MCITP + CCNA | 440 | 16,500 | מכללת נס - NESS |
| MCSE / MCITP | 280 | 16,800 | נשיא טכנולוגיות |
| MCITP / MCSE | 360 | 15,700 | ONE college |
| MCSE / MCITP + CCNA + CCSA + LINUX | 416 | 22,620 | קבוצת מל"מ |
| MCSE / MCITP + ISSI + CCNA + CCSA | 260 | 14,500 | SEE SECURITY |
| MCSE / MCITP Enterprise + CCNA + Exchange + Hyper-V | 790 | 19,900 | מכללת סלע |
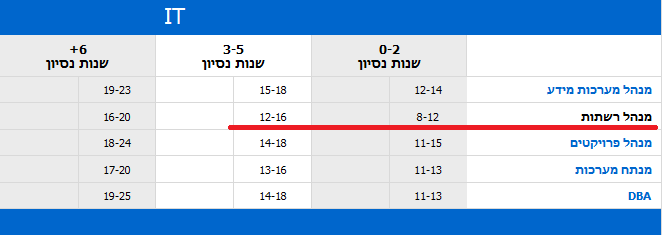
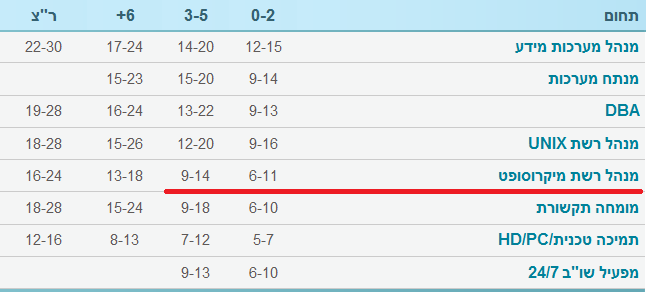
סקר שוק על משכורות של מנהלי רשת - חברת דיאלוג
הסבר קצר על שיטת הלימוד אונליין
צילמנו בסרטונים את כל ההרצאות של הקורס, כי ללמוד בכיתה לא נוח וגם יקר.
קורס בכיתה עולה מעל מ-17 אלף ₪ ואצלנו בסרטונים רק 350 ש"ח לחודש.
אם משהו לא ברור בסרטון תמיד אפשר להתקשר למרצה ולדבר איתו ישירות בטלפון.
המרצה זמין גם בווטסאפ וגם בצ'אט באתר המכללה.
חשוב לציין שבסוף כל התלמידים, מכל המכללות, כולם ביחד ניגשים לאותה בחינה חיצונית של סיסקו / מיקרוסופט / לינוקס ומקבלים בדיוק אותה תעודה.
את החברות הגדולות האלו בכלל לא מעניין איפה ואיך למדת וכמה שילמת על הלימודים.
יש מבחן אחיד לכולם, המתבצע במרכז בחינות מורשה של חברת Pearson VUE. הם עושים את הבחינות בפועל עבור החברות הגדולות בשוק.
כל שבוע יש מבחן ומי שעובר אותו מקבל תעודת הסמכה בינלאומית.
לסיכום: יש מרכז בחינות מורשה בתל-אביב, שכולם מגיעים אליו מכל הארץ ועושים שם מבחני הסמכה הבינלאומיים
ומי שעובר את המבחן מקבל את התעודה ולא חשוב להם איפה ואיך למדת.
מה לעשות אם לא מבינים משהו בסרט?
פשוט מאוד, מתקשרים למכללה ומדברים ישירות עם המרצה. אפשר גם להתכתב עם המרצה במייל או בווטסאפ או בצ'אט באתר.
האם יש לכם כיתות לימוד רגילות?
להשכיר כיתה + לשלם משכורת למרצה = 17 אלף ש"ח עלות הקורס לתלמיד.
אצלנו בסרטונים מקבלים אותו חומר לימוד
ואפילו יותר, כי אין מגבלה של זמן למרצה (כמו שיש בכיתה),
בנוסף מקבלים בדיוק אותה תעודה בינלאומית,
כי מבחן הוא מבחן אחיד לכולם המתבצע במרכז בחינות מורשה
והכי חשוב שמקבלים את אותם המרצים, שמלמדים בכיתה רגילה,
רק שצילמנו אותם בסרטונים
והמחיר בסרטונים רק 350 ש"ח ולא 17 אלף כמו בכיתה רגילה.
קיימים במכללה שני מסלולי לימוד:
-
מסלול לימוד חופשי, בלי תעודה, להעשרת ידע כללי.
מסלול לימוד חופשי, מתאים בעיקר למי שעובד בתחום וכבר יש לו תעודות והוא לא רוצה עוד מבחנים ותעודות.
-
מסלול עם תעודה - מתאים בעיקר לתלמידים חדשים המעוניינים בקורס מסודר,
הכולל הגשת עבודות ופרוייקט גמר. מסלול זה מעניק בסיומו תעודת מקצוע בינלאומית.
למעשה ההבדל היחיד בין שני המסלולים זה פרויקט גמר בסוף.
אם מגישים את פרויקט גמר - מקבלים תעודה.
בדיקת פרויקט גמר והנפקת תעודה כרוכים בתשלום נוסף, כפי שכתוב בדף ההרשמה.
בסיום קורס ניתן לקבל תעודות הבאות:
1. תעודה של המכללה - מותנה בהגשת פרוייקט גמר בסוף הקורס
2. תעודת הסמכה בינלאומית של מיקרוסופט העולמית - מותנה במעבר מוצלח של מבחן הסמכה חיצוני של מיקרוסופט (מבחן זה מתבצע כל שבוע במרכז בחינות מורשה בתל-אביב)
מידע כללי:
1. חומר הלימוד מורכב ממאגר עצום ומסודר מאוד של סרטים מקצועיים, הניתנים לצפיה מהבית. מאגר זה כולל הרצאות מוקלטות בעברית בצורה מסודרת ע"י המרצים הטובים ביותר. רשימת הסרטים המלאה נמצאת בתפריט בצד ימין.
2. כל סטודנט במכללה מקבל שם וסיסמה לצורך גישה לשרת הקבצים שלנו.
השרת מכיל את כל התוכנות הדרושות ללימוד וכן חומר עזר
3. הקורסים מועברים בהתאם לסילבוסים של החברות המובילות: Microsoft, Cisco